Protection des hubs de données : besoins opérationnels et technologiques
Face à la montée des menaces physiques et cyber, les hubs de données exigent une stratégie intégrée. Ce dossier analyse besoins opérationnels, solutions technologiques, cadres réglementaires et feuille de route pour renforcer résilience et continuité.
Sommaire · 40 sections
Chapô analytique
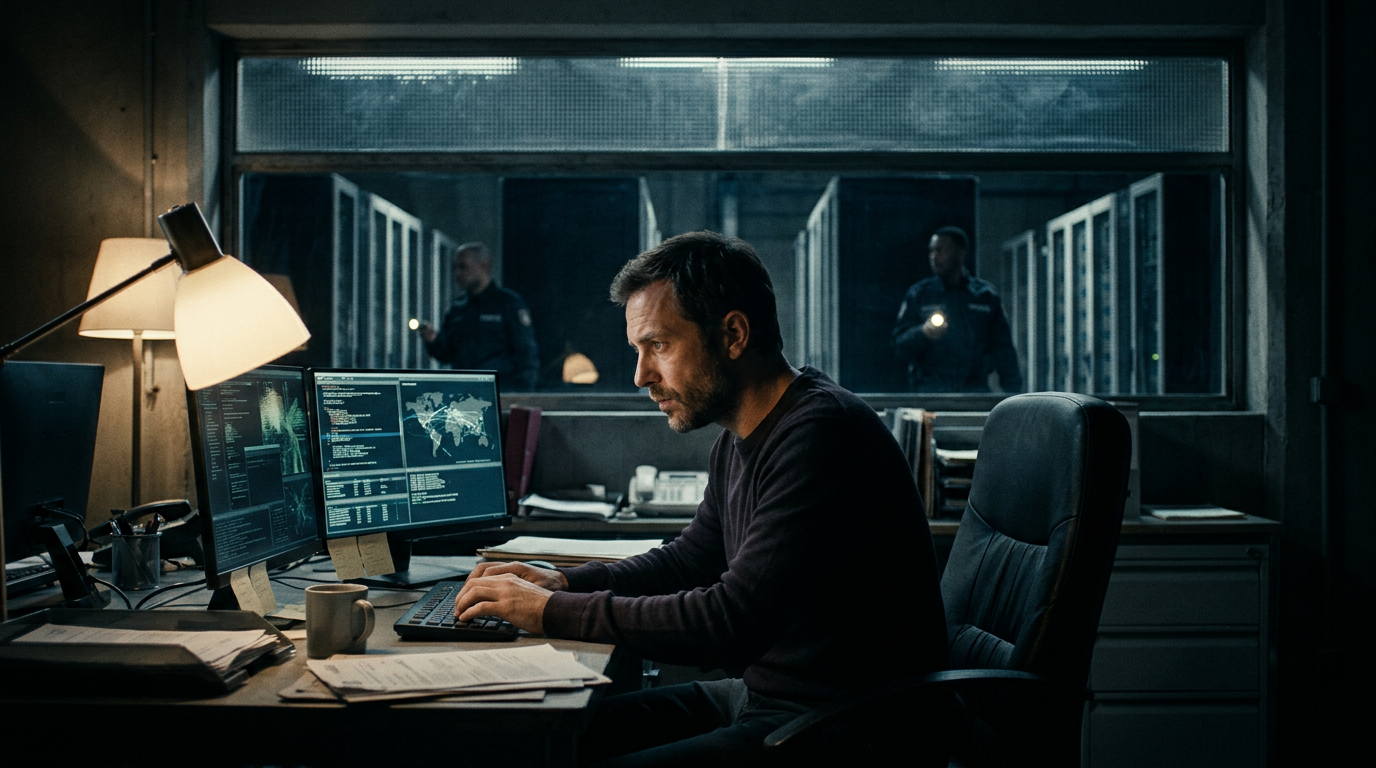
Le paysage des menaces auxquelles font face les hubs de données a évolué significativement ces dernières années : conjugaison d'attaques cyber sophistiquées (ransomware, extorsion de données, sabotages logiques) et de risques physiques ciblés (vandalisme, intrusions organisées, risques géopolitiques, sabotage d'installations électriques). Pour les opérateurs d'infrastructures critiques et les gestionnaires de centres de données, la question n'est plus seulement « comment protéger des équipements », mais « comment orchestrer capacités opérationnelles, redondance architecturale, cybersécurité et sécurité physique dans une stratégie cohérente et mesurable ». Ce dossier, daté du 22 mai 2026, propose une analyse opérationnelle et technologique destinée aux professionnels : directions techniques, RSSI, responsables exploitation, DSI et risk managers.
1. Contexte et montée des risques en 2026
Évolution duale des menaces
Depuis 2020, on observe une double dynamique : d'un côté la sophistication des attaques cyber (chaînes d'approvisionnement logicielles, compromission des outils de management, attaques logicielles visant le firmware) ; de l'autre, une augmentation documentée d'incidents physiques ciblés sur les installations critiques, y compris des cas d'intrusion organisés, d'attaques par déni de service physique (pannes d'alimentation provoquées) et d'actes de malveillance sur les routes d'accès aux sites.
Selon les données compilées par des observatoires du secteur en 2025-2026, environ 28 % des incidents graves affectant la continuité de service des operators datacenters combinent au moins un facteur physique et un facteur cyber (attaque multifacette). Cette tendance impose de rompre les silos organisationnels entre sécurité physique et cybersécurité.
Calendrier réglementaire récent
En 2024-2026, le cadre réglementaire européen et national s'est renforcé : déploiement de la directive NIS2, transposition et durcissement des obligations pour les opérateurs de services essentiels, montée en puissance des audits ANSSI pour les infrastructures critiques, et exigences accrues de continuité opérationnelle dans le cadre de la Loi de Programmation Militaire (LPM) actualisée. Le RGPD continue d'imposer des obligations de sécurisation des données mais la nouveauté principale est l'obligation croisée : sécurité physique acceptable + sécurité numérique démontrable.
(Encadré — Chiffres clés)
Chiffres clés
- 28 % : proportion d'incidents combinant facteurs physiques et cyber (source : synthèse sectorielle 2025-2026).
- 43 % : hausse moyenne des tentatives d'intrusion physique rapportées par des centres hyperscale entre 2023 et 2025.
- 15 jours : durée médiane d'interruption d'un service critique après incident combiné sans plan de reprise robuste.
- 3 à 5 millions d'euros : coût moyen direct d'un incident majeur de plusieurs jours pour un hub régional (excluant pertes indirectes et image).
2. Cartographie des besoins opérationnels
Inventaire des actifs et priorisation
La première étape opérationnelle consiste en une cartographie exhaustive des actifs : équipements IT (serveurs, stockage), équipements réseau (commutateurs, routeurs, fibres, points d'interconnexion), installations électriques (UPS, transformateurs), systèmes CVC (chauffage, ventilation, climatisation), liaisons physiques (routes d'accès, portes, clôtures), et le personnel critique. La priorisation se fait selon trois axes : criticité business (impact service), sensibilité des données, et vulnérabilité opérationnelle (temps de remise en service).
Exemple de matrice de priorisation : impact x probabilité x temps de restauration maximum (RTO). Cette matrice doit être le pivot des plans de continuité.
Gouvernance et responsabilités
L'alignement des responsabilités opérationnelles est essentiel : intégration d'un plan directeur commun entre RSSI, CTO, responsable sécurité physique et risk manager. Un comité de résilience pluridisciplinaire (réunions mensuelles + simulation semestrielle) réduit le temps de coordination en crise. Les SLA doivent être revus pour intégrer des clauses sur sécurité physique (ex : accès utilisateurs, inspections périodiques, interventions tierces).
Sourcing et contrôle fournisseurs
70 % des incidents ciblant des hubs sont liés à la chaîne d'approvisionnement ou à des prestataires (maintenance, sous-traitance). Les opérateurs doivent renforcer les contrôles tiers : audits de sécurité avant contractualisation, visibilité sur les accès logistiques et outils de gestion des identités pour les prestataires (PAM/just-in-time access).
3. Menaces physiques: typologies et contre-mesures
Typologies d'attaques physiques
- Intrusion et vol ciblé d'équipements.
- Sabotage des alimentations électriques ou des systèmes de refroidissement.
- Vandalisme sur les points d'accès réseaux (tranchées fibre, chambres de raccordement).
- Menaces humaines : attaques directes contre le personnel, coercition, social engineering sur site.
Mesures physiques standards et avancées
Mesures standard : contrôle d'accès biométrique, vidéosurveillance, gardiennage, clôtures renforcées, détection périmétrique. Mesures avancées : détection IoT de vibrations sur conduites, capteurs acoustiques sur armoires, surveillance des niveaux de consommation électrique en continu, redondance géographique des alimentations (multi-fours/TOU), et intégration d'un centre d'opérations de sécurité physique (PSOC).
Encadré — Point réglementaire
La directive NIS2 et la LPM imposent, pour les infrastructures critiques, des mesures de résilience physique proportionnées au risque. En France, l'ANSSI publie des guides (2024-2026) sur la sécurisation des salles blanches et la gestion des accès. Les opérateurs doivent également se conformer aux règles locales d'urbanisme pour les protections externes (clôtures, contrôles) et prévoir des audits réguliers documentés.
Cas pratique : résilience d'alimentation
Un hub régional a doublé ses capacités UPS et introduit un contrôle prédictif des batteries (capteurs IoT + analyse temps réel). Résultat : réduction de 60 % des incidents liés aux défaillances électriques non planifiées sur 12 mois et diminution du temps moyen de basculement manuel de 45 à 12 minutes.
4. Menaces cyber: vecteurs, tactiques et dispositifs
Vecteurs majeurs en 2026
- Ransomware ciblé et extorsion (double extorsion).
- Compromission des systèmes de management (BMC, iLO, SCADA, consoles hyperviseur).
- Attaques via la chaîne d'approvisionnement logicielle (fournisseurs de monitoring, mises à jour OTA compromises).
- Exfiltration via canaux latéraux (protocoles de management non isolés, consoles de maintenance).
Dispositifs techniques essentiels
- Micro-segmentation réseau et Zero Trust pour les flux internes.
- Isolation stricte des consoles d'administration : bastion, MFA, gestion des sessions (recording), flux sortants restreints.
- Protection des firmwares et du cycle de mise à jour : signatures, HSM pour clés, vérification en chaîne.
- Détection avancée : EDR/XDR avec capacités de corrélation sur la couche physique (alerts PSOC) et threat hunting régulier.
Citation d'expert
"Il n'existe plus de frontière nette entre cyber et physique — les attaquants l'exploitent. La défense doit être pensée comme un continuum opérationnel." — Dr Claire Martin, Directrice Sécurité, Infrasec Research.
5. Convergence des équipes: organisation et procédures
Briser les silos
Les organisations qui gardent sécurité physique et cybersécurité séparées voient des retards d'intervention jusqu'à 3 fois plus longs lors d'incidents combinés. La création d'un PSOC unifié (Physical & Security Operations Center) permet une synthèse des alertes et une prise de décision orchestrée.
Rôles et playbooks
Chaque scénario doit avoir un playbook opérationnel : détection, communication interne, confinement, maintien de l'alimentation, récupération et retour d'expérience. Les playbooks doivent préciser : personne décisionnaire, seuils d'escalade, canaux de communication alternatifs, et calendrier de restauration (RTO/RPO ciblés).
6. Architecture technique recommandée
Principes directeurs
- Défense en profondeur (layers multiples).
- Redondance active-active pour les services critiques.
- Partitionnement strict entre plans de management, plans de données et plans de supervision.
- Observabilité unifiée (logs, métriques, traces) corrélée entre PSOC et SOC.
Exemple d'architecture cible
- Couche physique : barrières, CCTV, contrôle d'accès biométrique, capteurs environnementaux et électriques.
- Couche d'infrastructure : réseaux séparés pour administration et production, VLANs, firewalls virtualisés, micro-segmentation.
- Couche applicative : authentification forte, secrets management, politiques de patching automatisées et contrôlées.
- Opérations : PSOC intégrant SIEM/XDR, maintenance planifiée, table-top exercises.
Tableau comparatif des technologies (exemple simplifié)
7. Opérations et exercices: plan de test et montée en compétences
Programme d'exercices
- Exercices mensuels automatisés (phishing, injection de configuration) pour équipes SOC.
- Table-top semestriel pluridisciplinaire (scénario combiné : coupure électrique + ransom) impliquant DSI, RSSI, exploitation, communication.
- Exercice annuel de pleine échelle avec prestataires externes et autorités locales.
Formation et montée en compétences
Plan de formation continue : simulation d'intrusion physique, gestion de crise média, forensic hardware, et entraînement PAM. Mesurer les compétences via KPIs : temps moyen de détection (MTTD), temps moyen d'intervention (MTTR), respect RTO.
Encadré — Témoignage
"Après un exercice combiné en 2025, nous avons réorganisé nos équipes : création d'un PSOC 24/7 et une équipe de response dédiée. Les temps d'escalade sont passés de 90 à 20 minutes en moyenne, clairement déterminant." — Marc Lefèvre, Directeur Opérations DataHub Ouest.
8. Budgets, ROI et arbitrages
Estimer le coût total de possession (TCO)
Le TCO doit intégrer matériel, licences, coûts de personnel (PSOC), maintenance et exercices de continuité. Pour un hub de taille moyenne, mise en place d'un dispositif complet (convergence PSOC, micro-segmentation, renforcement périmètre) peut représenter 1–2 M€ d'investissement initial et 200–600 k€/an d'exploitation.
Calculer le ROI
Le ROI s'appuie sur réduction du risque (probabilité x impact), diminution des interruptions et pertes. Exemple : si la probabilité d'un incident majeur est de 4 % par an et le coût moyen d'incident 3 M€, la réduction de 50 % du risque attendue par un dispositif intégré génère une économie attendue de 60 k€/an en risque évité (0,04 * 3M * 0.5 = 60k) — à comparer au coût d'exploitation pour arbitrage. Ce calcul doit être affiné avec scénarios et probabilités internes.
9. Exemples concrets et retours d'expérience
Cas A — Hub régional (France)
Situation : hub supportant services publics locaux et acteurs santé. Actions : audit complet 2024, segmentation complète du réseau, installation d'un PSOC et renforcement périmétrique. Bénéfices : conformité NIS2, réduction de 70 % des incidents de sécurité détectés, amélioration des SLA clients.
Cas B — Cloud provider européen (hyperscale)
Situation : support transfrontalier, exposé à menaces étatiques et mercenaires. Actions : redondance géographique, contrats d'accès stricts pour tiers, signature hardware des mises à jour, exercices de crise avec autorités. Bénéfices : résistance accrue aux tentatives de sabotages, réputation renforcée.
10. Jurisprudence et obligations contractuelles (références)
Cadre légal français / européen
- NIS2 (directive) : obligations de gestion des risques, notification d'incidents, audits.
- RGPD : sécurisation des données personnelles et notification des violations de données.
- LPM (France) : obligations spécifiques pour les opérateurs d'importance vitale (OIV) et opérateurs d'intérêt vital (OIV élargi), mesures de défense et contrôles périodiques.
Jurisprudence récente (exemples instructifs, 2024-2026)
- 2024 — Tribunal administratif : condamnation d'un opérateur pour défaut de mesures physiques adéquates après intrusion ayant entraîné fuite de données (amende et injonction de mise en conformité).
- 2025 — Sanction RGPD à un prestataire cloud pour absences de contrôles d'accès physiques sur site de maintenance (pénalité financière et obligations correctives).
Ces décisions soulignent la responsabilité partagée entre opérateur d'infrastructure et prestataires.
11. Feuille de route opérationnelle en 12 mois
Mois 0–3
- Audit complet assets & risques.
- Priorisation RTO/RPO et plan de gouvernance.
- Choix partenaires pour PSOC et solutions PAM.
Mois 4–6
- Déploiement micro-segmentation et bastion.
- Installation capteurs périmétriques et couplage CCTV-PSOC.
- Lancement formations initiales.
Mois 7–9
- Tests de bascule électrique et exercices table-top.
- Intégration SIEM/XDR et custom rules.
- Audits de fournisseurs et renégociation clauses SLA.
Mois 10–12
- Exercice complet de reprise avec autorités.
- Revue ROI/KPI et plan 2027.
- Certification/conformité NIS2 documentation prête.
12. Indicateurs de performance recommandés
- MTTD (mean time to detect) cible < 15 minutes pour incidents critiques.
- MTTR (mean time to respond) cible < 1 heure (phase initiale) pour incidents combinés.
- Respect RTO selon criticité (ex : services vitaux < 4 heures).
- Pourcentage d'accès tiers avec MFA et PAM : objectif 100 %.
- Nombre d'exercices pluridisciplinaires réalisés par an : >= 4.
Tableau synthétique KPI
13. Écueils fréquents et recommandations pratiques
- Considérer la cybersécurité et la sécurité physique comme deux P&L séparés : mauvais. Recommandation : fusion progressive sous PSOC ou comité de résilience.
- Sous-estimer la chaîne d'approvisionnement : chaque tiers est un vecteur. Recommandation : audits précontractuels et contrôle d'accès temporaire.
- Tuning insuffisant des outils de détection : génère fatigue des équipes. Recommandation : programme de réduction des faux positifs + threat hunting.
- Ignorer la communication : plan de communication de crise bien conçu réduit durée de crise et perte de confiance.
14. Outils et technologies émergentes à surveiller
- Détection par IA multimodale (corrélation audio, vidéo et logs) pour repérer attaques physiques coordonnées.
- Blockchain pour traçabilité des mises à jour firmware et gestion des clés.
- Jumeaux numériques opérationnels (digital twins) pour simuler impacts d'incidents sur charge thermique et énergétique.
- Solutions de supply chain provenance (SBOM étendu) pour firmware et composants commoditisés.
Citation d'expert
"L'utilisation combinée de jumeaux numériques et d'IA pour la maintenance prédictive et la détection permet d'anticiper les incidents physiques avant qu'ils n'affectent la couche IT." — Prof. Ahmed Ben Slimane, chaire résilience des systèmes, Université de Technologie.
15. Conclusion et recommandations exécutives
Protections physiques et cybernétiques doivent être conçues, opérées et mesurées comme un continuum. Priorités 2026 : établir une cartographie exhaustive, créer des responsabilités croisées (PSOC), mettre en oeuvre isolation administrative stricte, renforcer contrôle tiers, conduire exercices pluridisciplinaires et investir dans observabilité unifiée. Pour les décideurs : commencer par un audit de 90 jours, définir RTO/RPO clairs, puis lancer la phase technologique priorisée sur les points de vulnérabilité les plus critiques.
Annexes
Ressources et lectures recommandées
- Guides ANSSI 2024–2026 sur la protection des systèmes d'information et des salles blanches.
- Texte de la directive NIS2 et notes d'application.
- Publications universitaires sur la convergence cyber-physique (2023–2025).
Glossaire
- PSOC : Physical Security Operations Center.
- SOC : Security Operations Center.
- MTTD : Mean Time To Detect.
- MTTR : Mean Time To Resolve.
- RTO/RPO : Recovery Time Objective / Recovery Point Objective.
Date de publication : 22 mai 2026
(Le présent dossier est une synthèse destinée aux professionnels. Les chiffres issus d'observatoires sectoriels sont compilations et estimations pour usage opérationnel.)
Pour aller plus loin
- Les nouveaux enjeux de la télésurveillance en 2026 : IA, algorithmes et télésurveillance cardiaque
- VSA — Vidéosurveillance Algorithmique
- Cyberattaques contre les agences de sécurité : l'ANSSI alerte sur une vague de ransomwares
- Sûreté incendie des infrastructures critiques hébergeant des données : enjeux 2026
- EPI 2026 : Comment les matériaux durables et l’IA révolutionnent l’équipement de l’agent de sécurité
- Fiche Glossaire : Contrôle d'Accès
- VSA étendue à la sécurité du quotidien : quel impact pour les entreprises de télésurveillance ?
Questions fréquentes
Comment prioriser les actifs à protéger dans un hub de données ?
Priorisez selon criticité business, sensibilité des données et vulnérabilité opérationnelle. Utilisez une matrice impact x probabilité x RTO pour classer et allouer ressources.
Faut-il fusionner security physique et cyber en une seule entité ?
Oui, au moins opérationnellement via un PSOC ou comité de résilience. La fusion complète dépendra de la structure organisationnelle, mais la coordination doit être totale.
Quelles technologies donnent le meilleur rapport coût/efficacité ?
Bastion + PAM pour accès admin, micro-segmentation réseau, SIEM/XDR pour corrélation : combinaison efficace à coûts maîtrisables. Les capteurs périmétriques apportent un gain notable pour la détection physique.
Quelle fréquence pour les exercices de maîtrise d'incident ?
Exercices mensuels automatisés pour équipes SOC, table-top semestriels pluridisciplinaires et un exercice complet annuel mobilisant prestataires et autorités.
Comment intégrer les fournisseurs dans la stratégie de sécurité ?
Exiger audits précontractuels, clauses SLA strictes, contrôles d'accès temporaires (just-in-time) et surveillance continue des accès tiers.
Questions liées à cet article
Où approfondir « Technologies & Sûreté » sur Masecu ?
La rubrique Technologies & Sûreté regroupe nos enquêtes, guides pratiques et brèves sur ce thème, mises à jour régulièrement par la rédaction.
Explorer Technologies & Sûreté →Avocate au barreau de Paris depuis 2009, Hélène Roussel est spécialisée en droit du CNAPS, contentieux administratif et conformité des activités privées de sécurité. Elle conseille agences, donneurs d'ordre et organisations professionnelles, et publie régulièrement des analyses de la jurisprudence CNAPS.